Erreur d’un clic. Cela seul signifie que vous perdez tout.
lien malveillant. Le téléchargement est corrompu. Soudain, l’écran se fige. fichier introuvable. Au lieu de cela, on m’a dit de payer. Il s’agit d’un rançongiciel. Ce n’est plus seulement un cauchemar pour les entreprises. Il vient pour vos données personnelles.
Les experts ont averti que les attaques contre des individus étaient en augmentation. Les criminels ont changé de tactique. Ils ciblaient les grandes banques et les hôpitaux. Maintenant, ils vous ciblent. Ils veulent vos photos, vos documents et votre vie numérique.
Que s’est-il réellement passé
Les ransomwares sont un type de malware conçu pour empêcher les utilisateurs d’accéder à leurs systèmes. Cryptez les fichiers sur votre disque dur. Il ne peut pas être ouvert. Il ne peut pas être copié. Il ne peut pas non plus être supprimé.
Les pirates prennent vos informations en otage. Ils ont demandé un paiement. Généralement des crypto-monnaies. Si vous payez de l’argent, ils peuvent vous donner une clé de décryptage. Si vous ne payez pas, vos données pourraient être divulguées ou supprimées définitivement.
“Le cyberchantage ciblant les individus augmente considérablement.”
Il ne s’agit pas d’une menace hypothétique. Cela se produit maintenant. La technologie est disponible. Les outils sont bon marché. Toute personne disposant d’une connexion Internet peut lancer une telle attaque.
Pourquoi cibler les utilisateurs privés ?
Vous pensez peut-être que vous n’avez rien de valeur. Vous avez tort.
Les pirates ne se soucient pas directement de votre compte d’épargne. Ils se soucient des informations que vous possédez. votre déclaration d’impôt. Une copie numérisée de votre carte d’identité. vos photos de famille. Relevé bancaire.
Il existe un marché secondaire pour ces informations. Il peut être vendu à d’autres criminels. Ou encore, il peut être utilisé à des fins d’usurpation d’identité.
De plus, les utilisateurs privés sont souvent moins protégés. Vous ne disposez peut-être pas d’une sécurité de niveau entreprise. Vous pourriez ignorer les mises à jour logicielles. Parce qu’il ressemble à une facture bancaire, vous pourriez être tenté de cliquer sur un lien suspect.
Comment se protéger
Mieux vaut prévenir que payer. Et le paiement est rarement garanti.
- **Les sauvegardes ne sont pas négociables. ** Enregistrez des copies de fichiers importants sur des disques externes ou des services cloud qui ne sont pas synchronisés en temps réel. Si votre disque principal est crypté, il vous suffit de joindre une sauvegarde.
- **Gardez votre logiciel à jour. ** Corrigez votre système d’exploitation. Veuillez mettre à jour votre navigateur. Corrigez les vulnérabilités que les pirates utilisent pour accéder.
- **Soyez sceptique quant aux liens. ** Ne cliquez pas sur les pièces jointes des e-mails provenant d’expéditeurs inconnus. Ne téléchargez pas de logiciel cracké.
- Utilisez un mot de passe fort. Et utilisez un gestionnaire de mots de passe. Même si un site Web est compromis, vos autres comptes resteront en sécurité.
Réalité du paiement
Devriez-vous payer si vous êtes touché ?
La plupart des experts disent non. Payer des fonds pour des opérations criminelles. Cela encourage davantage d’attaques. De plus, rien ne garantit que vous récupérerez vos fichiers. Parfois, les clés ne fonctionnent pas. Parfois, les pirates disparaissent.
Il n’existe pas de solution miracle. Soyez juste prudent. Le monde numérique est hostile. Restez alerte.
Les ransomwares ciblent les groupes vulnérables
J’ai cliqué sur le lien. Il s’agit peut-être d’un e-mail suspect ou simplement d’une mauvaise habitude. L’intégralité du disque dur est désormais verrouillée. Je ne vois pas mon bureau ni mes photos sur l’écran. Cela montre une demande. Payez. Généralement Bitcoin. La promesse était simple. payez, récupérez vos fichiers.
La rançon ne doit pas nécessairement être d’un montant astronomique. Ils ne coûtent généralement que quelques milliers d’euros. Mais qu’en est-il des dégâts ? C’est énorme. Vous n’avez plus votre propre ordinateur. Complètement.
Au fil des années, ces attaques ont visé des villes, des hôpitaux et de grandes entreprises. Ces entreprises disposent de ressources considérables en matière d’équipes de sécurité. Ils ont des pare-feu. Ils ont des protocoles. Les pirates ont appris que ces protections sont difficiles à violer. Ils ont donc changé de stratégie.
C’est plus facile pour les utilisateurs individuels.
Pourquoi les ordinateurs personnels sont la nouvelle frontière
Les entreprises ont levé leurs boucliers. La plupart des gens ne le font pas.
“La plupart des utilisateurs informatiques privés disposent d’un logiciel antivirus”, déclare Christian Schaaf de Corporate Trust à Munich. “Les ransomwares et les cyber-chevaux de Troie comme Locky et Bart ne signifient rien pour eux.”
Cette vulnérabilité est exactement ce que l’attaquant a exploité. Les mesures de sécurité dans les maisons étaient très faibles. Les criminels déplacent leurs modèles économiques vers les ordinateurs personnels. Ils recherchent des vulnérabilités que la plupart des gens ne remarquent pas.
Menaces « Locky » et « Bart »
Vous ne reconnaîtrez peut-être pas ces noms. C’est le point.
Les chevaux de Troie comme Locky et Bart ne sont pas tape-à-l’œil. Ils ne recherchent pas l’attention. Ils glissent et se propagent. Ils chiffrent. Lorsque vous réalisez que quelque chose ne va pas, vos fichiers disparaissent. Vos données sont prises en otage.
La plupart des gens comptent sur une protection générique. Cela ne suffit pas. Ces types spécifiques de logiciels malveillants savent comment éviter les défenses de base. Ils attendent le moment de distraction. Un mauvais clic. Un curieux attachement. Il suffit d’une seule erreur.
Le résultat ? Vous êtes en lock-out.
Qui est réellement à risque ?
Il ne s’agit pas seulement du logiciel. C’est une question de prise de conscience. De nombreux utilisateurs individuels pensent qu’ils sont en sécurité car il existe un « programme ». Ils ne comprennent pas la complexité des ransomwares modernes.
Les pirates le savent. Ils ciblent ceux qui ne le savent pas. Ils comptent sur le fait que la plupart des gens ne savent pas ce qu’est un « cheval de Troie » jusqu’à ce qu’il soit trop tard.
La transition des attaques d’entreprise vers les attaques personnelles n’est pas un hasard. Ceci est calculé. Le retour sur investissement est plus élevé. La défense est inférieure. Les utilisateurs réguliers sont le maillon faible.
Et les attaques continuent de se multiplier. Plus souvent. Plus ciblé.
Que se passe-t-il lorsque vos photos de famille sont cryptées ? À quand remonte la dernière fois que vos documents fiscaux ont été retenus contre rançon ? Cette menace ne concerne plus uniquement les entreprises. C’est partout.
La fenêtre se ferme. Les hackers arrivent. Êtes-vous prêt ?
Cela coûte 950 euros. Nicht schlecht für un Klick. Mathias M. Weiß das besser als die meisten. Der Vertriebsleiter eines deutschen Sanitätshauses hält sich für einen vernünftigen Nutzer. Kein accro aux médias sociaux. Kein Nacht-Scrollen bis zum Umfallen. Il n’y a rien à faire avec un ordinateur portable privé, quand le travail se déroule dans un chapeau. Banküberweisungen machen. Auf eBay nach Teilen suchen. Amazon pour les caisses Urlaubs. Nachrichten lesen. Die Welt im Griff behalten.
Ensuite, je comprends le Moment, et tous les contrôleurs sont là.
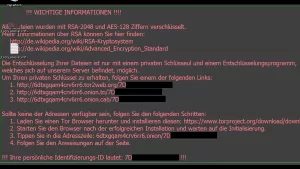
C’est la guerre pour le Filmstart. Abends. Müde. Vous ne pourrez pas vérifier vos e-mails. Un courrier. Ein Anhang. Un clic. La guerre. Le Bildschirm schwarz. Ou encore : un Fenster, das ihm die eigene Unschuld vorhielt. Rançongiciel. C’est le guide pour le logiciel, qui contient des données verschlüsselte. Et je vous souhaite une vie privée, une photo, une documentation. Tout le monde marche. Nur noch die Forderung.
3,4 Bitcoins.
88u72g0j983z7w6ca4gu