Одна ошибка — один клик. И вы теряете всё.
Вредоносная ссылка. Загрузка повреждена. Внезапно экран зависает. Файл не найден. Вместо этого вам требуют заплатить. Это программа-вымогатель. Это больше не просто кошмар для бизнеса. Она нацелена на ваши личные данные.
Эксперты предупреждают, что количество атак на частных лиц растёт. Злоумышленники изменили тактику. Раньше они нацеливались на крупные банки и больницы. Теперь они нацеливаются на вас. Они хотят ваши фотографии, документы и вашу цифровую жизнь.
Что на самом деле произошло
Программа-вымогатель — это тип вредоносного ПО, предназначенный для блокировки доступа пользователей к их системам. Она шифрует файлы на вашем жёстком диске. Их нельзя открыть. Их нельзя скопировать. Их также нельзя удалить.
Хакеры держат вашу информацию в заложниках. Они требуют оплату. Обычно в криптовалюте. Если вы заплатите деньги, они могут предоставить ключ дешифровки. Если вы не заплатите, ваши данные могут быть опубликованы или навсегда удалены.
«Кибершантаж, направленный на частных лиц, резко возрастает.»
Это не гипотетическая угроза. Это происходит прямо сейчас. Технология доступна. Инструменты дёшевы. Любой, имеющий подключение к Интернету, может запустить такую атаку.
Почему атакуют частных пользователей?
Вы можете подумать, что у вас нет ничего ценного. Вы ошибаетесь.
Хакерам не важен напрямую ваш счёт в банке. Их интересует информация, которой вы владеете. Ваша налоговая декларация. Сканированная копия вашего удостоверения личности. Семейные фотографии. Выписка из банка.
На эту информацию существует вторичный рынок. Её можно продать другим преступникам. Или её можно использовать для кражи личных данных.
Кроме того, частные пользователи часто защищены слабее. У вас может не быть корпоративного уровня защиты. Вы можете игнорировать обновления программного обеспечения. Поскольку письмо выглядит как счёт из банка, вы можете соблазниться и нажать на подозрительную ссылку.
Как защитить себя
Профилактика лучше, чем выплата выкупа. И выплата редко гарантирует результат.
- Резервное копирование обязательно. Сохраняйте копии важных файлов на внешние диски или в облачные сервисы, которые не синхронизируются в реальном времени. Если ваш основной диск зашифрован, вам нужно просто подключить резервную копию.
- Держите программное обеспечение в актуальном состоянии. Обновляйте операционную систему. Обновляйте браузер. Устраняйте уязвимости, которые хакеры используют для получения доступа.
- Относитесь к ссылкам скептически. Не нажимайте на вложения в электронных письмах от неизвестных отправителей. Не загружайте пиратское программное обеспечение.
- Используйте надёжный пароль. И используйте менеджер паролей. Даже если один сайт будет скомпрометирован, ваши остальные учётные записи останутся в безопасности.
Реальность выплаты
Стоит ли платить, если вы стали жертвой?
Большинство экспертов говорят «нет». Выплата финансирует преступную деятельность. Она стимулирует новые атаки. Кроме того, нет гарантии, что вы вернёте свои файлы. Иногда ключи не работают. Иногда хакеры исчезают.
Нет волшебной таблетки. Просто будьте осторожны. Цифровой мир враждебен. Будьте начеку.
Шифровальщики (ransomware) нацелены на уязвимые группы
Я нажал на ссылку. Возможно, это было подозрительное письмо или просто плохие привычки. Весь жесткий диск теперь заблокирован. Я не вижу рабочий стол или свои фотографии на экране. Появляется требование. Заплатите. Обычно в биткоинах. Обещание было простым: заплати — получи свои файлы обратно.
Выкуп не обязательно должен быть астрономической суммой. Обычно он обходится всего в несколько тысяч евро. Но каков ущерб? Он огромен. Вы больше не владеете своим компьютером. Полностью.
За эти годы эти атаки были направлены на города, больницы и крупные корпорации. У этих компаний есть глубокие карманы, когда речь идет о командах безопасности. У них есть брандмауэры. У них есть протоколы. Хакеры поняли, что эти защиты трудно преодолеть. Поэтому они изменили свою стратегию.
Для частных пользователей это проще.
Почему домашние компьютеры — новый фронт
Компании подняли свои щиты. Большинство людей — нет.
«Большинство частных пользователей ИТ имеют антивирусное программное обеспечение», — говорит Кристиан Шааф из Corporate Trust в Мюнхене. «Шифровальщики и кибертрояны, такие как Locky и Bart, для них ничего не значат».
Эта уязвимость как раз и была использована злоумышленниками. Меры безопасности в домашних условиях были очень слабыми. Преступники переносят свои бизнес-модели на личные компьютеры. Они ищут уязвимости, которые большинство людей не замечают.
Угрозы «Locky» и «Bart»
Вы, возможно, не узнаете эти названия. В этом и суть.
Трояны, такие как Locky и Bart, не бросаются в глаза. Они не привлекают внимание. Они проникают и распространяются. Они шифруют. Когда вы понимаете, что что-то пошло не так, ваши файлы уже потеряны. Ваши данные находятся в заложниках.
Большинство людей полагаются на общую защиту. Этого недостаточно. Эти конкретные типы вредоносного ПО знают, как избегать базовых защитных мер. Они ждут момента отвлечения. Неправильный клик. Любопытное вложение. Достаточно одной ошибки.
Результат? Вы оказываетесь заблокированы.
Кто действительно в опасности?
Речь идет не только о программном обеспечении. Это вопрос осведомленности. Многие частные пользователи считают, что они в безопасности, потому что есть «программа». Они не понимают сложности современных шифровальщиков.
Хакеры знают об этом. Они нацеливаются на неосведомленных. Они рассчитывают на то, что большинство людей не знают, что такое «троянский конь», пока не становится слишком поздно.
Переход от атак на корпорации к атакам на частных лиц — не случайность. Это расчетливо. ROI выше. Защита слабее. Обычные пользователи — слабое звено.
И атаки продолжают расти. Чаще. Более целенаправленно.
Что произойдет, когда ваши семейные фотографии будут зашифрованы? Когда в последний раз ваши налоговые документы удерживались за выкуп? Эта угроза больше не касается только компаний. Она повсюду.
Окно закрывается. Хакеры наступают. Готовы ли вы?
Это 950 евро. Немного за один клик. Матиас М. знает это лучше многих. Руководитель отдела продаж немецкого аптечного магазина считает себя разумным пользователем. Не зависим от социальных сетей. Не листает ленту до упаду по ночам. Он использует свой домашний ноутбук, когда заканчивается рабочий день. Совершает банковские переводы. Ищет запчасти на eBay. Оформляет покупки на Amazon для предстоящего отпуска. Читает новости. Держит мир под контролем.
Но наступает момент, когда весь контроль теряется.
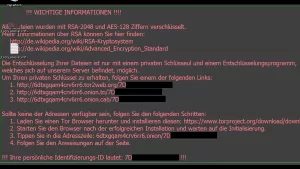
Это было незадолго до начала фильма. Вечер. Усталость. Он хотел лишь быстро проверить электронную почту. Одно письмо. Вложение. Один клик. И всё. Экран стал чёрным. Или, точнее, появилось окно, которое показывало ему его собственную невинность. Ransomware. Это профессиональный термин для программного обеспечения, которое зашифровало его файлы. А вместе с ними — его личную жизнь, фотографии, документы. Всё пропало. Осталось лишь требование выкупа.
3,4 биткоина.
При курсе около 950 евро за монету сумма достигает внушительных 3 230 евро. Больше его ежемесячной зарплаты руководителя отдела продаж. Злоумышленник точно знает, как надавить. Не только финансово. Но и психологически. Время не ждёт. Фильм вот-вот начнётся. Но страх глубже. Что внутри файлов? Данные для налоговой? Личные фотографии? Вспоминания о последней поездке?
Почему никогда не стоит платить
Первая инстанция при вымогательстве с помощью программ-шифровальщиков часто хочет сказать: «Просто заплатите». Это быстро. Это просто. Кажется единственным выходом. Фатальная ошибка.
Если вы платите, вы лишь подтверждаете, что ваша система уязвима. Вы финансируете следующую волну. А расшифровка? Ничего не гарантировано. Часто вы вообще не получаете ключ. Или получаете нерабочий. Преступники — не служба поддержки. Это бизнес-модель. Безжалостная.
Матиас стоял перед выбором. Заплатить тысячи евро? Или потерять?
Он выбрал второй путь. Сначала выдохнуть. Паника не помогает. Затем первый шаг: изоляция системы. Отключение ноутбука от сети. Никакого Wi-Fi. Никакого Ethernet. Это предотвращает распространение вредоносного ПО на другие устройства в доме. На рабочие ноутбуки в аптечном магазине.
Восстановление данных без денег
Многие считают, что потерянные данные навсегда утеряны. Это не всегда так. При восстановлении данных после атаки программ-шифровальщиков часто есть пути, не связанные с выплатой выкупа.
Во-первых: резервные копии. Были ли у Матиаса такие? В данном случае, вероятно, они были недостаточно свежими. Иначе он мог бы просто переустановить систему. Но резервная копия не является панацеей, если она сама скомпрометирована. Облачные резервные копии, синхронизирующиеся раз в месяц, также могут быть заражены, если права доступа переданы.
Во-вторых: инструменты расшифровки. Кибербезопасность