Одна помилка – один клік. І ви втрачаєте все.
Шкідливе посилання. Завантаження пошкоджено. Несподівано екран зависає. Файл не знайдено. Натомість вам вимагають заплатити. Це програма-вимагач. Це більше не просто жах для бізнесу. Вона орієнтована на ваші особисті дані.
Експерти попереджають, що кількість атак на приватних осіб зростає. Зловмисники змінили тактику. Раніше вони націлювалися на великі банки та лікарні. Тепер вони націлюються на вас. Вони хочуть ваші фотографії, документи та ваше цифрове життя.
Що насправді сталося
Програма-вимагач — це тип шкідливого програмного забезпечення, призначений для блокування доступу користувачів до їх систем. Вона шифрує файли на жорсткому диску. Їх не можна відкрити. Їх не можна скопіювати. Їх також не можна видалити.
Хакери тримають вашу інформацію у заручниках. Вони вимагають оплати. Зазвичай у криптовалюті. Якщо ви заплатите гроші, вони можуть надати ключ дешифрування. Якщо ви не заплатите, ваші дані можуть бути опубліковані або видалені назавжди.
«Кібершантаж, спрямований на приватних осіб, різко зростає.»
Це не є гіпотетичною загрозою. Це відбувається прямо зараз. Технологія доступна. Інструменти дешеві. Будь-хто, хто має підключення до Інтернету, може запустити таку атаку.
Чому атакують приватних користувачів?
Ви можете подумати, що ви не маєте нічого цінного. Ви помиляєтесь.
Хакерам не важливий ваш рахунок в банку. Їх цікавить інформація, якою ви володієте. Ваша податкова декларація. Сканована копія вашого посвідчення особи. Сімейні фотографії. Витяг з банку.
На цю інформацію існує вторинний ринок. Її можна продати іншим злочинцям. Або її можна використовувати для крадіжки особистих даних.
Крім того, приватні користувачі часто захищені слабше. У вас може бути корпоративного рівня захисту. Ви можете ігнорувати оновлення програмного забезпечення. Оскільки лист виглядає як рахунок із банку, ви можете спокуситися та натиснути на підозріле посилання.
Як захистити себе
Профілактика краща, ніж виплата викупу. І виплата рідко гарантує результат.
- Резервне копіювання є обов’язковим. Зберігайте копії важливих файлів на зовнішні диски або в хмарні сервіси, які не синхронізуються в реальному часі. Якщо ваш основний диск зашифрований, потрібно просто підключити резервну копію.
- Тримайте програмне забезпечення в актуальному стані. Оновлюйте операційну систему. Поновлюйте браузер. Усувайте уразливості, які хакери використовують для отримання доступу.
- Ставтеся до посилань скептично. Не натискайте на вкладення в електронних листах від невідомих відправників. Не завантажуйте піратське програмне забезпечення.
- Використовуйте надійний пароль. І використовуйте менеджер паролів. Навіть якщо один сайт буде скомпрометований, ваші решта облікових записів залишаться в безпеці.
Реальність виплати
Чи варто платити, якщо ви стали жертвою?
Більшість експертів кажуть «ні». Виплата фінансує злочинну діяльність. Вона стимулює нові атаки. Крім того, немає гарантії, що ви повернете свої файли. Іноді ключі не працюють. Іноді хакери зникають.
Нема чарівної таблетки. Просто будьте обережні. Цифровий світ ворожий. Будьте напоготові.
Шифрувальники (ransomware) націлені на вразливі групи
Я натиснув на заслання. Можливо, це був підозрілий лист чи просто погані звички. Весь жорсткий диск тепер заблоковано. Я не бачу робочого стола або своїх фотографій на екрані. З’являється вимога. Заплатіть. Зазвичай у біткоїнах. Обіцянка була простою: заплати — отримай свої файли назад.
Викуп не обов’язково має бути астрономічною сумою. Зазвичай він коштує всього кілька тисяч євро. Але яка шкода? Він величезний. Ви більше не маєте свого комп’ютера. Повністю.
За ці роки ці атаки були спрямовані на міста, лікарні та великі корпорації. Ці компанії мають глибокі кишені, коли йдеться про команди безпеки. Вони мають брандмауери. Вони мають протоколи. Хакери зрозуміли, що ці захисти важко подолати. Тому вони змінили свою стратегію.
Для приватних користувачів це найпростіше.
Чому домашні комп’ютери – новий фронт
Компанії підняли свої щити. Більшість людей – ні.
“Більшість приватних користувачів ІТ мають антивірусне програмне забезпечення”, – говорить Крістіан Шааф з Corporate Trust в Мюнхені. «Шифрувальники та кібертрояни, такі як Locky та Bart, для них нічого не означають».
Ця вразливість таки була використана зловмисниками. Заходи безпеки у домашніх умовах були дуже слабкими. Злочинці переносять бізнес-моделі на особисті комп’ютери. Вони шукають уразливості, які більшість людей не помічають.
Загрози «Locky» та «Bart»
Ви, можливо, не впізнаєте ці назви. У цьому й суть.
Трояни, такі як Locky та Bart, не впадають у вічі. Вони не привертають увагу. Вони проникають та поширюються. Вони шифрують. Коли ви знаєте, що щось пішло не так, ваші файли вже втрачені. Ваші дані знаходяться у заручниках.
Більшість людей покладаються на загальний захист. Цього недостатньо. Ці конкретні типи шкідливого програмного забезпечення знають, як уникати базових захисних заходів. Вони чекають на момент відволікання. Неправильний клік. Цікаве вкладення. Достатньо однієї помилки.
Результат? Ви опиняєтеся заблоковані.
Хто справді в небезпеці?
Йдеться не лише про програмне забезпечення. Це питання обізнаності. Багато приватних користувачів вважають, що вони в безпеці, тому що є програма. Вони не розуміють складності сучасних шифрувальників.
Хакери знають про це. Вони націлюються на непоінформованих. Вони розраховують на те, що більшість людей не знають, що таке «троянський кінь», поки не стає надто пізно.
Перехід від атак на корпорації до атак на приватних осіб – не випадковість. Це обачливо. ROI вище. Захист слабший. Звичайні користувачі – слабка ланка.
І атаки продовжують зростати. Найчастіше. Більше цілеспрямовано.
Що буде, коли ваші сімейні фотографії будуть зашифровані? Коли останнього разу ваші податкові документи утримувалися за викуп? Ця загроза більше не стосується лише компаній. Вона всюди.
Вікно зачиняється. Хакери наступають. Чи готові ви?
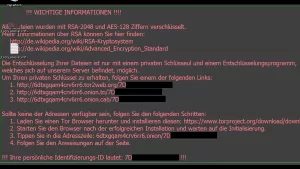

Це 950 євро. Небагато за один клік. Матіас М. знає це краще за багатьох. Керівник відділу продажу німецького аптечного магазину вважає себе розумним користувачем. Не залежить від соціальних мереж. Не гортає стрічку до упаду ночами. Він використовує свій домашній ноутбук, коли закінчується робочий день. Здійснює банківські перекази. Шукає запчастини до eBay. Оформляє покупки на Amazon для майбутньої відпустки. Читає новини. Тримає світ під контролем.
Але настає момент, коли весь контроль губиться.
Це було незадовго до початку фільму. Вечір. Втома. Він хотів лише швидко перевірити електронну пошту. Один лист. Вкладення. Один клік. І все. Екран став чорним. Або, точніше, з’явилося вікно, яке показувало йому власну невинність. Ransomware. Це професійний термін для програмного забезпечення, яке зашифрувало його файли. А разом із ними — його особисте життя, фотографії, документи. Все пропало. Залишилася лише вимога викупу.
3,4 біткоїну.
При курсі близько 950 євро за монету сума сягає 3 230 євро. Більше за його щомісячну зарплату керівника відділу продажів. Зловмисник точно знає, як натиснути. Не лише фінансово. Але й психологічно. Час не чекає. Фільм ось-ось розпочнеться. Але страх глибший. Що всередині файлів? Дані для податкової? Особисті фотографії? Згадки про останню подорож?
Чому ніколи не варто платити
Перша інстанція при вимаганні за допомогою програм-шифрувальників часто хоче сказати: “Просто заплатіть”. Це швидко. Це просто. Здається єдиним виходом. Фатальна помилка.
Якщо ви платите, ви лише підтверджуєте, що ваша система вразлива. Ви фінансуєте наступну хвилю. А розшифрування? Нічого не гарантовано. Часто ви взагалі не отримуєте ключа. Або отримуєте неробочий. Злочинці – не служба підтримки. Це бізнес-модель. Безжальна.
Матіас стояв перед вибором. Заплатити тисячі євро? Чи втратити?
Він вибрав другий шлях. Спершу видихнути. Паніка не помагає. Далі перший крок: ізоляція системи. Відключення ноутбука від мережі. Жодного Wi-Fi. Жодного Ethernet. Це запобігає поширенню шкідливого програмного забезпечення на інші пристрої в будинку. На робочих ноутбуках в аптечному магазині.
Відновлення даних без грошей
Багато хто вважає, що втрачені дані назавжди втрачені. Це не завжди так. При відновленні даних після атаки програм-шифрувальників часто є шляхи, не пов’язані з виплатою викупу.
По-перше: резервні копії. Чи були у Матіаса такі? У цьому випадку, мабуть, вони були недостатньо свіжими. Інакше він міг би просто перевстановити систему. Але резервна копія не є панацеєю, якщо вона сама скомпрометована. Хмарні резервні копії, які синхронізуються раз на місяць, також можуть бути заражені, якщо права доступу передані.
По-друге: інструменти розшифровки. Кібербезпека