Jeden błąd – jedno kliknięcie. I tracisz wszystko.
Złośliwy link. Pobieranie jest uszkodzone. Nagle ekran się zawiesza. Nie znaleziono pliku. Zamiast tego proszą cię o zapłatę. To jest oprogramowanie ransomware. To już nie tylko biznesowy koszmar. Jego celem są Twoje dane osobowe.
Eksperci ostrzegają, że liczba ataków na osoby fizyczne rośnie. Napastnicy zmienili taktykę. Wcześniej ich celem były duże banki i szpitale. Teraz mają na celu ciebie. Chcą Twoich zdjęć, dokumentów i Twojego cyfrowego życia.
Co się właściwie stało
Ransomware to rodzaj złośliwego oprogramowania zaprojektowanego w celu blokowania użytkownikom dostępu do ich systemów. Szyfruje pliki na dysku twardym. Nie można ich otworzyć. Nie można ich skopiować. Nie można ich również usunąć.
Hakerzy trzymają Twoje informacje jako zakładników. Żądają zapłaty. Zwykle w kryptowalutach. Jeśli zapłacisz pieniądze, mogą dostarczyć klucz odszyfrowywania. Jeżeli nie zapłacisz, Twoje dane mogą zostać opublikowane lub trwale usunięte.
„Rośnie liczba cyberszantażów wymierzonych w pojedyncze osoby.”
To nie jest hipotetyczne zagrożenie. To się dzieje właśnie teraz. Technologia jest dostępna. Narzędzia są tanie. Każdy, kto ma połączenie z Internetem, może przeprowadzić taki atak.
Dlaczego prywatni użytkownicy są atakowani?
Możesz myśleć, że nie masz nic wartościowego. Mylisz się.
Hakerzy nie interesują się bezpośrednio Twoim kontem bankowym. Są zainteresowani informacjami, które posiadasz. Twoje zeznanie podatkowe. Zeskanowana kopia Twojego dowodu osobistego. Zdjęcia rodzinne. Wyciąg bankowy.
Istnieje rynek wtórny tych informacji. Można go sprzedać innym przestępcom. Lub może zostać wykorzystany do kradzieży danych osobowych.
Ponadto użytkownicy prywatni są często mniej chronieni. Być może nie masz ochrony na poziomie korporacyjnym. Aktualizacje oprogramowania można zignorować. Ponieważ wiadomość e-mail wygląda jak faktura bankowa, możesz ulec pokusie kliknięcia podejrzanego łącza.
Jak się chronić
Lepiej zapobiegać niż płacić okup. A wypłata rzadko gwarantuje rezultaty.
- Konieczna jest kopia zapasowa. Zapisuj kopie ważnych plików na dyskach zewnętrznych lub w usługach w chmurze, które nie są synchronizowane w czasie rzeczywistym. Jeśli Twój dysk główny jest zaszyfrowany, wystarczy zamontować kopię zapasową.
- Trzymaj aktualne oprogramowanie. Aktualizuj swój system operacyjny. Zaktualizuj swoją przeglądarkę. Usuń luki w zabezpieczeniach wykorzystywane przez hakerów w celu uzyskania dostępu.
- Traktuj linki z przymrużeniem oka. Nie klikaj załączników w e-mailach od nieznanych nadawców. Nie pobieraj pirackiego oprogramowania.
- Użyj silnego hasła. I użyj menedżera haseł. Nawet jeśli jedna witryna zostanie naruszona, pozostałe Twoje konta pozostaną bezpieczne.
Rzeczywistość płatności
Czy powinieneś płacić, jeśli jesteś ofiarą?
Większość ekspertów twierdzi, że nie. Płatność finansuje działalność przestępczą. Stymuluje nowe ataki. Ponadto nie ma gwarancji, że odzyskasz pliki. Czasami klawisze nie działają. Czasami hakerzy znikają.
Nie ma magicznej pigułki. Po prostu bądź ostrożny. Cyfrowy świat jest wrogi. Zachowaj czujność.
Ransomware atakuje grupy podatne na ataki
Kliknąłem link. Być może był to podejrzany list lub po prostu złe nawyki. Cały dysk twardy jest teraz zablokowany. Nie widzę pulpitu ani zdjęć na ekranie. Pojawia się wymaganie. Płacić. Zwykle w bitcoinach. Obietnica była prosta: zapłać i odzyskaj swoje pliki.
Okup nie musi być kwotą astronomiczną. Zwykle kosztuje zaledwie kilka tysięcy euro. Ale jakie są szkody? To jest ogromne. Nie jesteś już właścicielem swojego komputera. W pełni.
Przez lata celem tych ataków były miasta, szpitale i duże korporacje. Firmy te mają głębokie kieszenie, jeśli chodzi o zespoły ds. bezpieczeństwa. Mają firewalle. Mają protokoły. Hakerzy przekonali się, że te zabezpieczenia są trudne do pokonania. Zmienili więc strategię.
Dla użytkowników prywatnych jest to łatwiejsze.
Dlaczego komputery domowe to nowa granica
Firmy podniosły swoje tarcze. Większość ludzi tego nie robi.
„Większość prywatnych użytkowników IT posiada oprogramowanie antywirusowe” – mówi Christian Schaaf z Corporate Trust w Monachium. „Oprogramowanie ransomware i cyber trojany, takie jak Locky i Bart, nic dla nich nie znaczą”.
Luka ta została precyzyjnie wykorzystana przez atakujących. Środki bezpieczeństwa w domu były bardzo luźne. Przestępcy przenoszą swoje modele biznesowe na komputery osobiste. Szukają luk, których większość ludzi nie zauważa.
Zagrożenia „Locky” i „Bart”.
Możesz nie rozpoznać tych nazw. O to właśnie chodzi.
Trojany takie jak Locky i Bart nie są zauważalne. Nie przyciągają uwagi. Wnikają i rozprzestrzeniają się. Szyfrują. Zanim zorientujesz się, że coś poszło nie tak, Twoje pliki są już utracone. Twoje dane są zakładnikami.
Większość ludzi polega na ogólnej ochronie. To nie wystarczy. Te specyficzne typy złośliwego oprogramowania wiedzą, jak ominąć podstawowe środki bezpieczeństwa. Czekają na chwilę odwrócenia uwagi. Nieprawidłowe kliknięcie. Ciekawa inwestycja. Wystarczy jeden błąd.
Wynik? Czujesz się zablokowany.
Kto naprawdę jest w niebezpieczeństwie?
Nie chodzi tylko o oprogramowanie. To kwestia świadomości. Wielu prywatnych użytkowników uważa, że są bezpieczni, ponieważ istnieje „program”. Nie rozumieją złożoności współczesnego oprogramowania ransomware.
Hakerzy o tym wiedzą. Ich celem są osoby niedoinformowane. Liczą na to, że większość ludzi nie wie, czym jest koń trojański, dopóki nie jest za późno.
Przejście od ataków na korporacje do ataków na jednostki nie jest przypadkowe. To jest obliczone. ROI jest wyższy. Obrona jest słabsza. Zwykli użytkownicy są słabym ogniwem.
A ataki wciąż nasilają się. Częściej. Bardziej ukierunkowane.
Co się stanie, gdy zdjęcia rodzinne zostaną zaszyfrowane? Kiedy ostatni raz Twoje dokumenty podatkowe były przechowywane dla okupu? Zagrożenie to nie ogranicza się już do przedsiębiorstw. Ona jest wszędzie.
Okno się zamyka. Nadchodzą hakerzy. Czy jesteś gotowy?
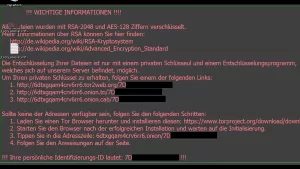

To 950 euro. Trochę jednym kliknięciem. Matthias M. wie o tym lepiej niż większość. Szef działu sprzedaży niemieckiej apteki uważa się za inteligentnego użytkownika. Nie jestem uzależniona od sieci społecznościowych. Nie przewija kanału, dopóki nie upadniesz w nocy. Kiedy kończy się dzień pracy, korzysta z domowego laptopa. Wykonuje przelewy bankowe. Poszukuję części na eBayu. Robi zakupy na Amazon na nadchodzące wakacje. Czyta wiadomości. Utrzymuje świat pod kontrolą.
Ale przychodzi taki moment, że cała kontrola zostaje utracona.
To było na krótko przed rozpoczęciem filmu. Wieczór. Zmęczenie. Chciał tylko szybko sprawdzić pocztę. Jedna litera. Załącznik. Jedno kliknięcie. To wszystko. Ekran zrobił się czarny. A raczej pojawiło się okno, które pokazało mu jego własną niewinność. Oprogramowanie ransomowe. To profesjonalne określenie oprogramowania, które szyfrowało jego pliki. A wraz z nimi – jego życie osobiste, fotografie, dokumenty. Wszystko zniknęło. Pozostało tylko żądanie okupu.
3,4 bitcoina.
Przy cenie około 950 euro za monetę kwota ta osiąga imponujące 3230 euro. Więcej niż jego miesięczna pensja jako menedżera sprzedaży. Atakujący dokładnie wie, jak wywierać presję. Nie tylko finansowo. Ale także psychicznie. Czas nie czeka. Zaraz zacznie się film. Ale strach jest głębszy. Co jest w plikach? Dane dla urzędu skarbowego? Zdjęcia osobiste? Wspomnienia z ostatniej podróży?
Dlaczego nigdy nie powinieneś płacić
Osoba pierwsza zajmująca się wyłudzaniem oprogramowania ransomware często chce powiedzieć: „Po prostu zapłać”. To jest szybkie. To proste. Wydaje się, że to jedyne wyjście. Fatalny błąd.
Płacąc, potwierdzasz tylko, że Twój system jest podatny na ataki. Finansujecie następną falę. A co z transkrypcją? Nic nie jest gwarantowane. Często w ogóle nie otrzymujesz klucza. Albo wyjdź z pracy. Przestępcy nie są służbą wsparcia. To jest model biznesowy. Bezwzględny.
Maciej stanął przed wyborem. Zapłacić tysiące euro? Albo przegrać?
Wybrał drugą drogę. Najpierw zrób wydech. Panika nie pomaga. Następnie pierwszy krok: izolowanie systemu. Odłączenie laptopa od sieci. Brak Wi-Fi. Brak Ethernetu. Zapobiega to rozprzestrzenianiu się złośliwego oprogramowania na inne urządzenia w domu. Do laptopów służbowych w aptece.
Odzyskiwanie danych bez pieniędzy
Wiele osób uważa, że utracone dane zostaną utracone na zawsze. Nie zawsze tak jest. W przypadku odzyskiwania danych po ataku ransomware często dostępne są opcje, które nie wymagają płacenia okupu.
Po pierwsze: kopie zapasowe. Czy Matthias je miał? W tym przypadku prawdopodobnie nie były wystarczająco świeże. W przeciwnym razie mógłby po prostu ponownie zainstalować system. Jednak kopia zapasowa nie jest panaceum, jeśli sama zostanie naruszona. Kopie zapasowe w chmurze synchronizowane raz w miesiącu również mogą zostać zainfekowane w przypadku przeniesienia praw dostępu.
Po drugie: narzędzia deszyfrujące. Cyberbezpieczeństwo