Ein-Klick-Fehler. Das allein bedeutet, dass Sie alles verlieren.
bösartiger Link. Der Download ist beschädigt. Plötzlich friert der Bildschirm ein. Datei nicht gefunden. Stattdessen wurde mir gesagt, ich solle zahlen. Dies ist eine Ransomware. Dies ist nicht mehr nur ein Albtraum für Unternehmen. Es geht um Ihre persönlichen Daten.
Experten warnen, dass Angriffe auf Einzelpersonen zunehmen. Kriminelle haben ihre Taktik geändert. Früher hatten sie es auf große Banken und Krankenhäuser abgesehen. Jetzt haben sie es auf Sie abgesehen. Sie wollen Ihre Fotos, Ihre Dokumente und Ihr digitales Leben.
Was wirklich passiert ist
Ransomware ist eine Art von Malware, die darauf abzielt, Benutzer von ihren Systemen auszuschließen. Verschlüsseln Sie Dateien auf Ihrer Festplatte. Es lässt sich nicht öffnen. Es kann nicht kopiert werden. Es kann auch nicht gelöscht werden.
Hacker nehmen Ihre Informationen als Geiseln. Sie verlangten eine Bezahlung. Normalerweise Kryptowährungen. Wenn Sie Geld bezahlen, können sie Ihnen einen Entschlüsselungsschlüssel geben. Wenn Sie nicht zahlen, können Ihre Daten verloren gehen oder dauerhaft gelöscht werden.
„Cyber-Erpressung gegen Einzelpersonen nimmt dramatisch zu.“
Dies ist keine hypothetische Bedrohung. Es passiert jetzt. Die Technik ist vorhanden. Die Werkzeuge sind günstig. Jeder mit einer Internetverbindung kann einen solchen Angriff starten.
Warum private Benutzer ansprechen?
Sie denken vielleicht, dass Sie nichts Wertvolles haben. Sie liegen falsch.
Hacker kümmern sich nicht direkt um Ihr Sparkonto. Sie kümmern sich um die Informationen, die Sie besitzen. Ihre Steuererklärung. Eine gescannte Kopie Ihres Personalausweises. Ihre Familienfotos. Kontoauszug.
Für diese Informationen gibt es einen Sekundärmarkt. Es kann an andere Kriminelle verkauft werden. Oder es kann zum Identitätsdiebstahl missbraucht werden.
Zudem sind private Nutzer oft weniger geschützt. Möglicherweise verfügen Sie nicht über Sicherheit auf Unternehmensniveau. Möglicherweise ignorieren Sie Software-Updates. Da es wie eine Bankrechnung aussieht, könnten Sie versucht sein, auf einen verdächtigen Link zu klicken.
So schützen Sie sich
Vorbeugen ist besser als Bezahlen. Und die Bezahlung ist selten garantiert.
- **Backups sind nicht verhandelbar. ** Speichern Sie Kopien wichtiger Dateien auf externen Laufwerken oder Cloud-Diensten, die nicht in Echtzeit synchronisiert werden. Wenn Ihr Hauptlaufwerk verschlüsselt ist, müssen Sie lediglich ein Backup anhängen.
- **Halten Sie Ihre Software auf dem neuesten Stand. ** Patchen Sie Ihr Betriebssystem. Bitte aktualisieren Sie Ihren Browser. Beheben Sie Schwachstellen, die Hacker nutzen, um sich Zugang zu verschaffen.
- **Seien Sie skeptisch gegenüber Links. ** Klicken Sie nicht auf E-Mail-Anhänge von unbekannten Absendern. Laden Sie keine gecrackte Software herunter.
- Verwenden Sie ein sicheres Passwort. Und verwenden Sie einen Passwort-Manager. Selbst wenn eine Website kompromittiert wird, bleiben Ihre anderen Konten sicher.
Realität der Zahlung
Sollten Sie bezahlen, wenn Sie getroffen werden?
Die meisten Experten sagen nein. Auszahlung von Geldern für kriminelle Operationen. Es fördert weitere Angriffe. Außerdem gibt es keine Garantie dafür, dass Sie Ihre Dateien zurückerhalten. Manchmal funktionieren die Schlüssel nicht. Manchmal verschwinden Hacker.
Es gibt keine Wunderwaffe. Seien Sie einfach vorsichtig. Die digitale Welt ist feindselig. Bleiben Sie scharf.
Ransomware zielt auf gefährdete Gruppen ab
Ich habe auf den Link geklickt. Vielleicht ist es eine verdächtige E-Mail oder einfach nur schlechte Angewohnheiten. Die gesamte Festplatte ist jetzt gesperrt. Ich kann meinen Desktop oder meine Fotos nicht auf dem Bildschirm sehen. Es zeigt eine Nachfrage. Zahlen Sie. Normalerweise Bitcoin. Das Versprechen war einfach. Zahlen Sie und holen Sie sich Ihre Dateien zurück.
Das Lösegeld muss nicht unbedingt eine astronomische Summe sein. Sie kosten meist nur ein paar Tausend Euro. Aber was ist mit dem Schaden? Es ist riesig. Sie haben keinen eigenen Computer mehr. Vollständig.
Im Laufe der Jahre richteten sich diese Angriffe gegen Städte, Krankenhäuser und große Unternehmen. Diese Unternehmen verfügen über umfangreiche Sicherheitsteams. Sie haben Firewalls. Sie haben Protokolle. Hacker haben gelernt, dass diese Schutzmaßnahmen schwer zu durchbrechen sind. Also änderten sie ihre Strategie.
Für einzelne Benutzer ist es einfacher.
Warum Heimcomputer die neue Grenze sind
Unternehmen hoben ihre Schilde. Die meisten Leute tun das nicht.
„Die meisten privaten IT-Anwender verfügen über Antivirensoftware“, sagt Christian Schaaf von Corporate Trust in München. „Ransomware und Cybertrojaner wie Locky und Bart bedeuten ihnen nichts.“
Genau diese Schwachstelle hat der Angreifer ausgenutzt. Die Sicherheitsmaßnahmen in den Häusern waren sehr schwach. Kriminelle verlagern ihre Geschäftsmodelle auf PCs. Sie suchen nach Schwachstellen, die den meisten Menschen nicht auffallen.
„Locky“- und „Bart“-Drohungen
Möglicherweise kennen Sie diese Namen nicht. Das ist der Punkt.
Trojaner wie Locky und Bart sind nicht auffällig. Sie suchen keine Aufmerksamkeit. Sie gleiten hinein und breiten sich aus. Sie verschlüsseln. Wenn Sie feststellen, dass etwas schief gelaufen ist, sind Ihre Dateien verschwunden. Ihre Daten werden als Geiseln gehalten.
Die meisten Menschen verlassen sich auf generischen Schutz. Das ist nicht genug. Diese spezifischen Arten von Malware wissen, wie sie grundlegende Abwehrmaßnahmen umgehen können. Sie warten auf den Moment der Ablenkung. Ein falscher Klick. Eine merkwürdige Bindung. Es braucht nur einen Fehler.
Das Ergebnis? Du bist ausgesperrt.
Wer ist wirklich gefährdet?
Es geht nicht nur um die Software. Es ist eine Frage des Bewusstseins. Viele einzelne Benutzer denken, sie seien sicher, weil es ein „Programm“ gibt. Sie verstehen die Komplexität moderner Ransomware nicht.
Hacker wissen das. Sie zielen auf Unwissende ab. Sie gehen davon aus, dass die meisten Menschen erst dann wissen, was ein „Trojanisches Pferd“ ist, wenn es zu spät ist.
Der Übergang von Unternehmensangriffen zu persönlichen Angriffen ist kein Zufall. Dies wird berechnet. Der ROI ist höher. Die Verteidigung ist geringer. Regelmäßige Benutzer sind das schwache Glied.
Und die Angriffe nehmen weiter zu. Öfter. Gezielter.
Was passiert, wenn Ihre Familienfotos verschlüsselt werden? Wann wurden Ihre Steuerunterlagen das letzte Mal als Lösegeld einbehalten? Diese Bedrohung betrifft nicht mehr nur Unternehmen. Es ist überall.
Das Fenster schließt sich. Die Hacker rücken ein. Sind Sie bereit?
Es kostet 950 Euro. Nicht schlecht für einen Klick. Mathias M. weiß das besser als die meisten. Der Vertriebsleiter eines deutschen Sanitätshauses hält sich für einen vernünftigen Nutzer. Kein Social-Media-Junkie. Keine Nacht-Scrollen bis zum Umfallen. Er nutzt seinen privaten Laptop, wenn die Arbeit Feierabend hat. Banküberweisungen machen. Auf eBay nach Teilen suchen. Amazon für Urlaubs-Check-Outs. Nachrichten lesen. Die Welt im Griff behalten.
Dann kommt der Moment, an dem alle Kontrolle weg ist.
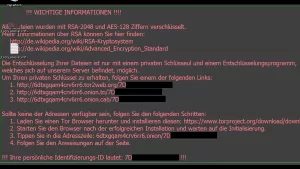
Es war kurz vor dem Filmstart. Abends. Müde. Er wollte nur kurz E-Mails checken. Eine Mail. Ein Anhang. Ein Klick. Das war’s. Der Bildschirm ist schwarz. Oder besser: ein Fenster, das ihm die eigene Unschuld vorhielt. Ransomware. Das ist der Fachbegriff für die Software, die seine Dateien verschlüsselt. Und damit seine Privatsphäre, seine Fotos, seine Dokumente. Alles weg. Nur noch die Forderung.
3,4 Bitcoins.
Bei einem Kurs von rund 950 Euro pro Stück summiert sich das auf stolze 3.230 Euro. Mehr als sein monatliches Gehalt als Vertriebsleiter. Der Täter weiß genau, wie man drückt. Nicht nur finanziell. Sondern psychologisch. Die Zeit rennt. Der Film fängt gleich an. Aber die Angst sitzt tiefer. Was ist in den Dateien? Steuerdaten? Private Bilder? Die Erinnerung an die letzte Reise?
Warum Sie nie zahlen sollten
Die erste Instanz bei Ransomware-Erpressung wird oft sagen: „Zahl einfach.“ Es ist schnell. Es ist einfach. Es scheint der einzige Ausweg. Ein fataler Fehler.
Wenn Sie zahlen, bestätigen Sie nur, dass Ihr System angreifbar ist. Sie finanzieren die nächste Welle. Und die Entschlüsselung? Garantiert ist nichts. Oft bekommen Sie gar keinen Schlüssel. Oder einen, der nicht funktioniert. Die Kriminellen sind kein Support-Team. Sie sind ein Geschäftsmodell. Ein skrupelloses.
Mathias steht vor einer Wahl. Tausende Euro zahlen? Oder verlieren?
Er nahm den zweiten Weg. Erstmal durchatmen. Panik hilft nicht. Dann der erste Schritt: Das System isolieren. Laptop vom Netzwerk trennen. Kein WLAN. Kein Ethernet. Das verhindert, dass sich die Malware weiter ausbreitet. Auf andere Geräte im Haus. Auf die Arbeitslaptops im Sanitätshaus.
Datenrettung ohne Geld
Viele denken, verlorene Daten sind für immer weg. Das stimmt nicht immer. Bei Ransomware-Datenrettung gibt es viele Wege, die nicht über die Zahlung führen.
Erstens: Backups. Hatte Mathias welche? In diesem Fall wohl nicht aktuell genug. Sonst hätte er einfach neu aufgesetzt. Aber ein Backup ist kein Allheilmittel, wenn es selbst kompromittiert ist. Cloud-Backups, die nur einmal im Monat synchronisiert werden, können ebenfalls infiziert sein, wenn das Zugriffsrecht übergeben wird.
Zweites: Entschlüsselungstools. Die Cybersicherheit